Description
Depuis le 11 septembre 2026, le Cyber Resilience Act impose de signaler toute vulnérabilité activement exploitée dans vos produits : alerte précoce sous 24 heures, notification sous 72 heures, rapport final ensuite. Le 11 décembre 2027, les exigences essentielles, le dossier technique et la déclaration UE de conformité s'appliqueront à tout produit comportant des éléments numériques mis sur le marché.
consigne-cra prépare ces preuves sur votre poste, dans votre intégration continue ou sur un réseau isolé. Aucun compte, aucun serveur, aucune télémétrie, aucune dépendance d'exécution.
Ce que vous obtenez
- SBOM CycloneDX 1.6 générée depuis 10 formats de fichiers de verrouillage (npm, yarn, pnpm, NuGet, PyPI, poetry, Cargo, Go, Composer), fusionnée avec la SBOM CycloneDX ou SPDX de votre micrologiciel.
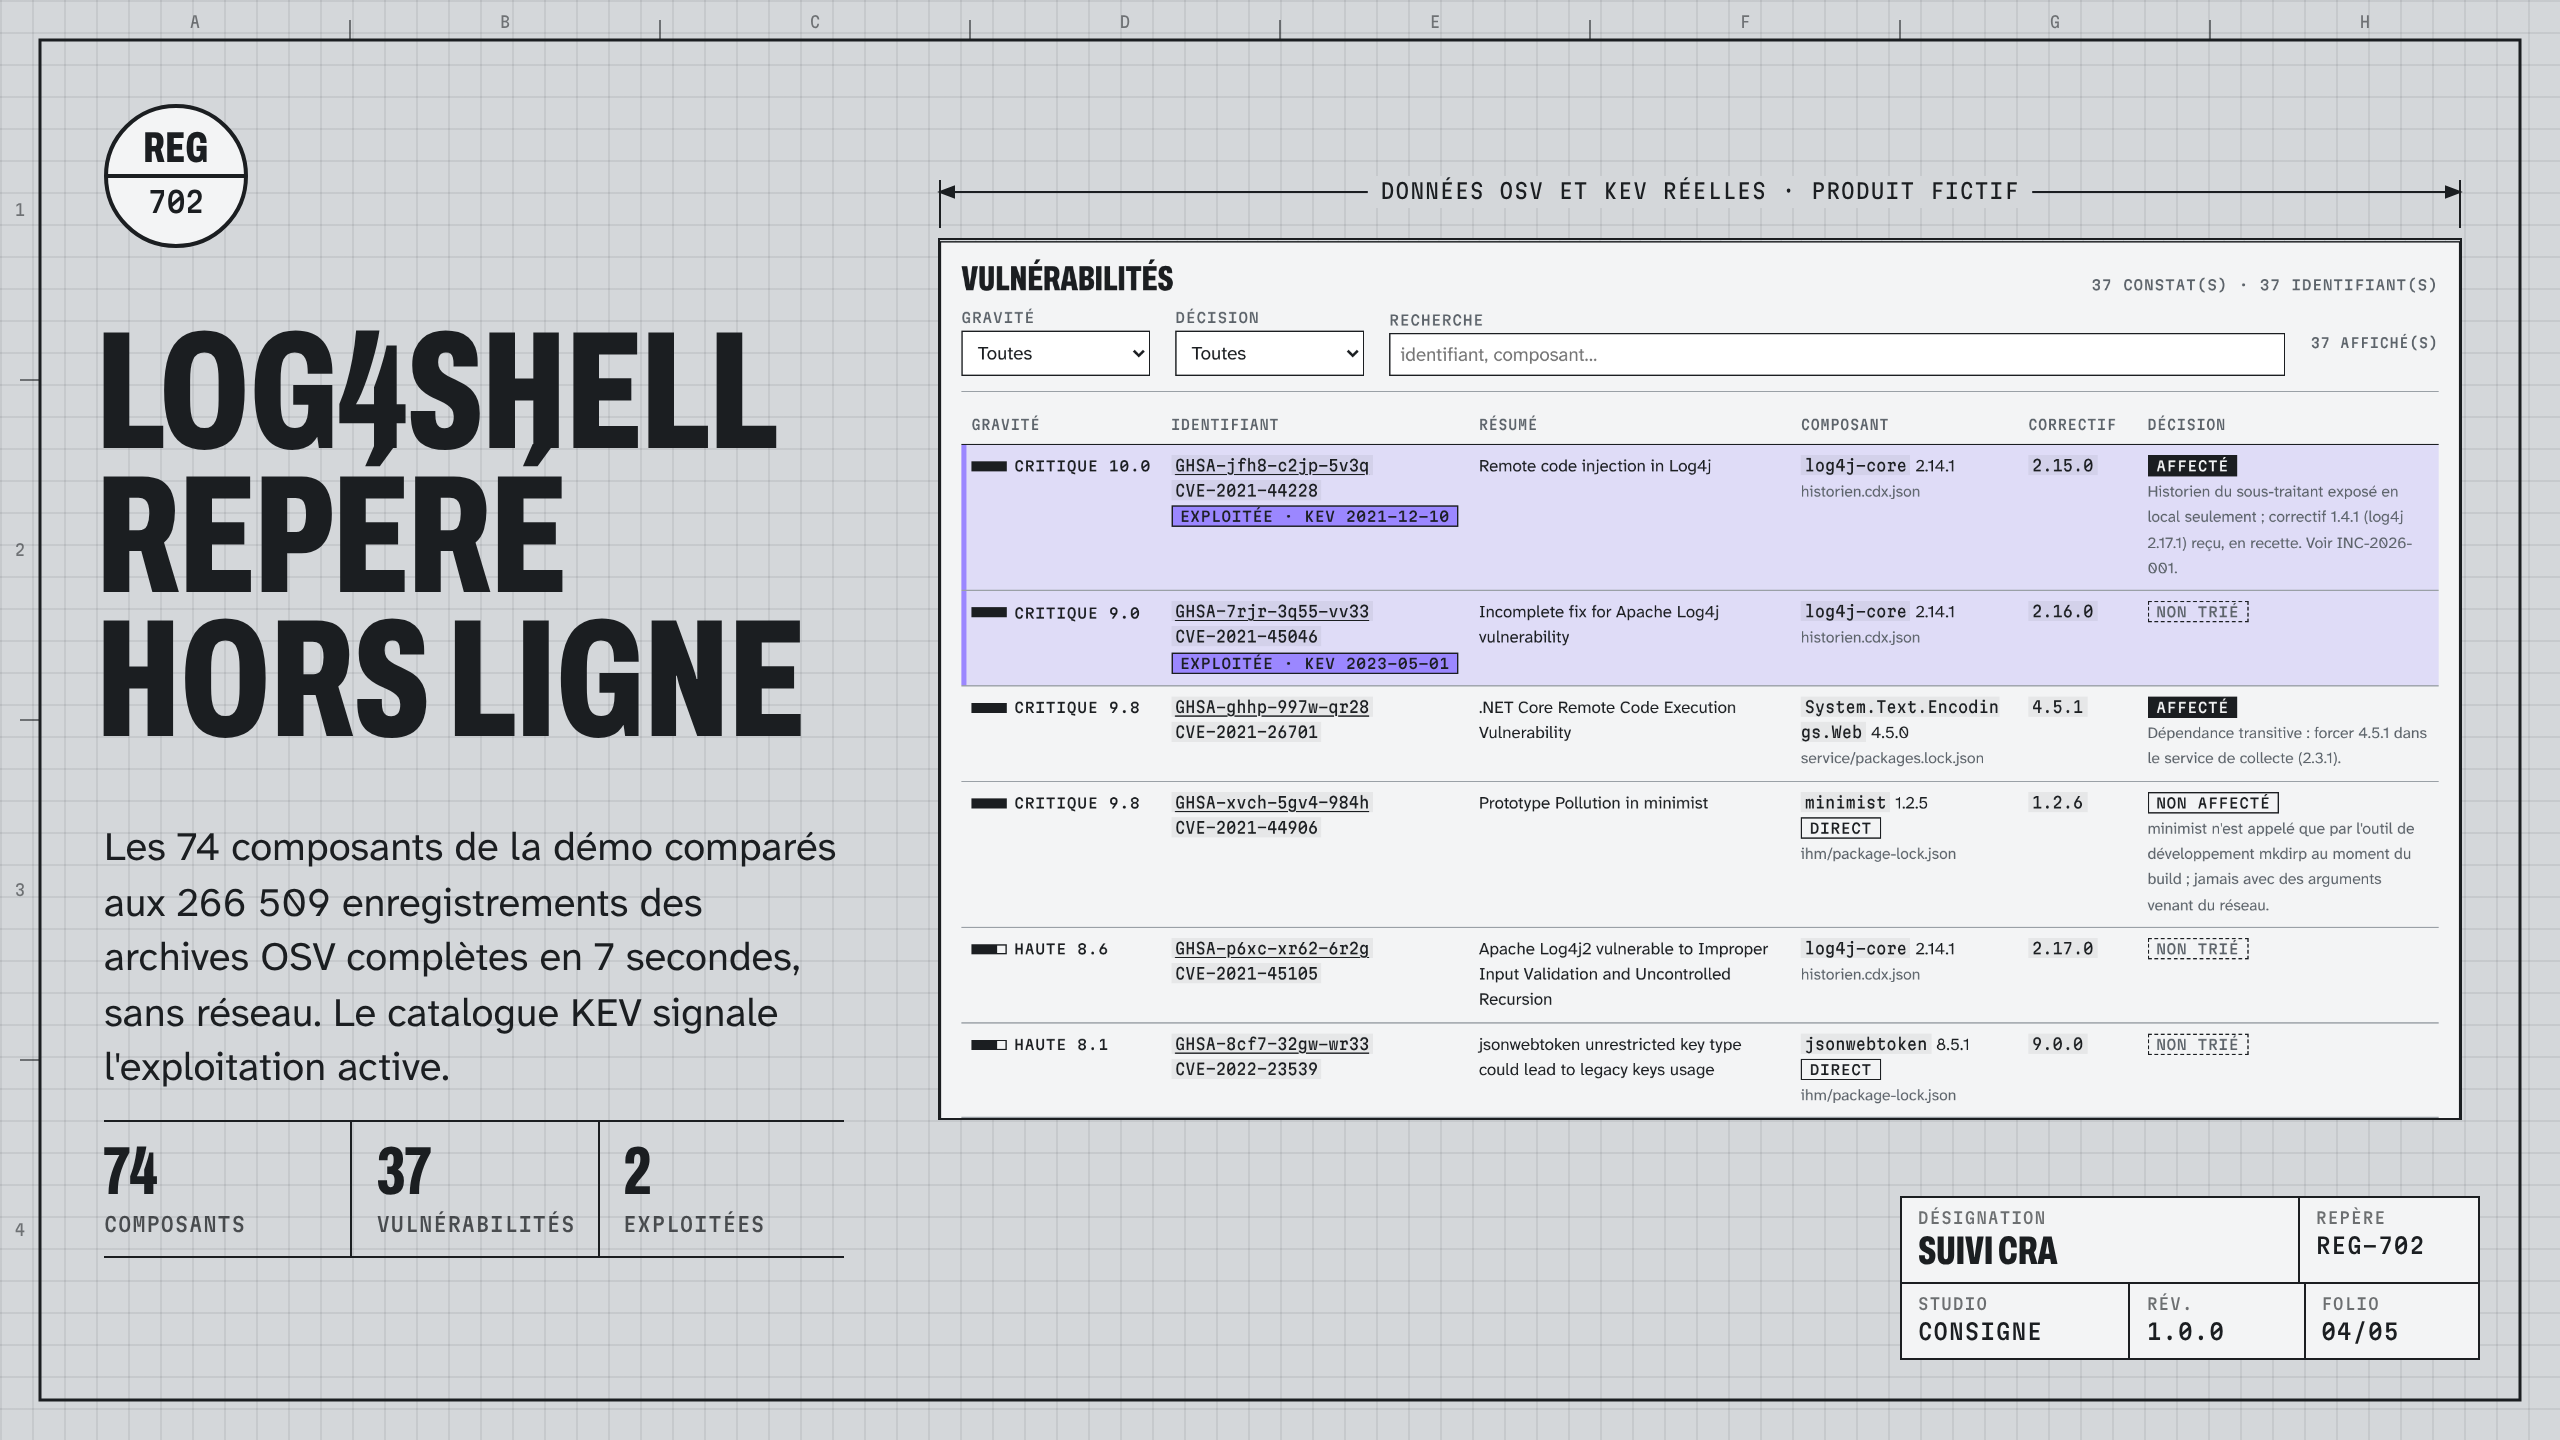
- Analyse OSV et CISA KEV : chaque composant croisé avec la base OSV, en ligne ou hors ligne à partir des archives officielles ; les vulnérabilités activement exploitées passent en tête. Alias GHSA, PYSEC et CVE fusionnés, score CVSS 3.1 recalculé.
- Registre de triage : affecté, non affecté avec justification, corrigé, faux positif ; historique conservé ; export VEX CycloneDX, OpenVEX et CSAF 2.0.
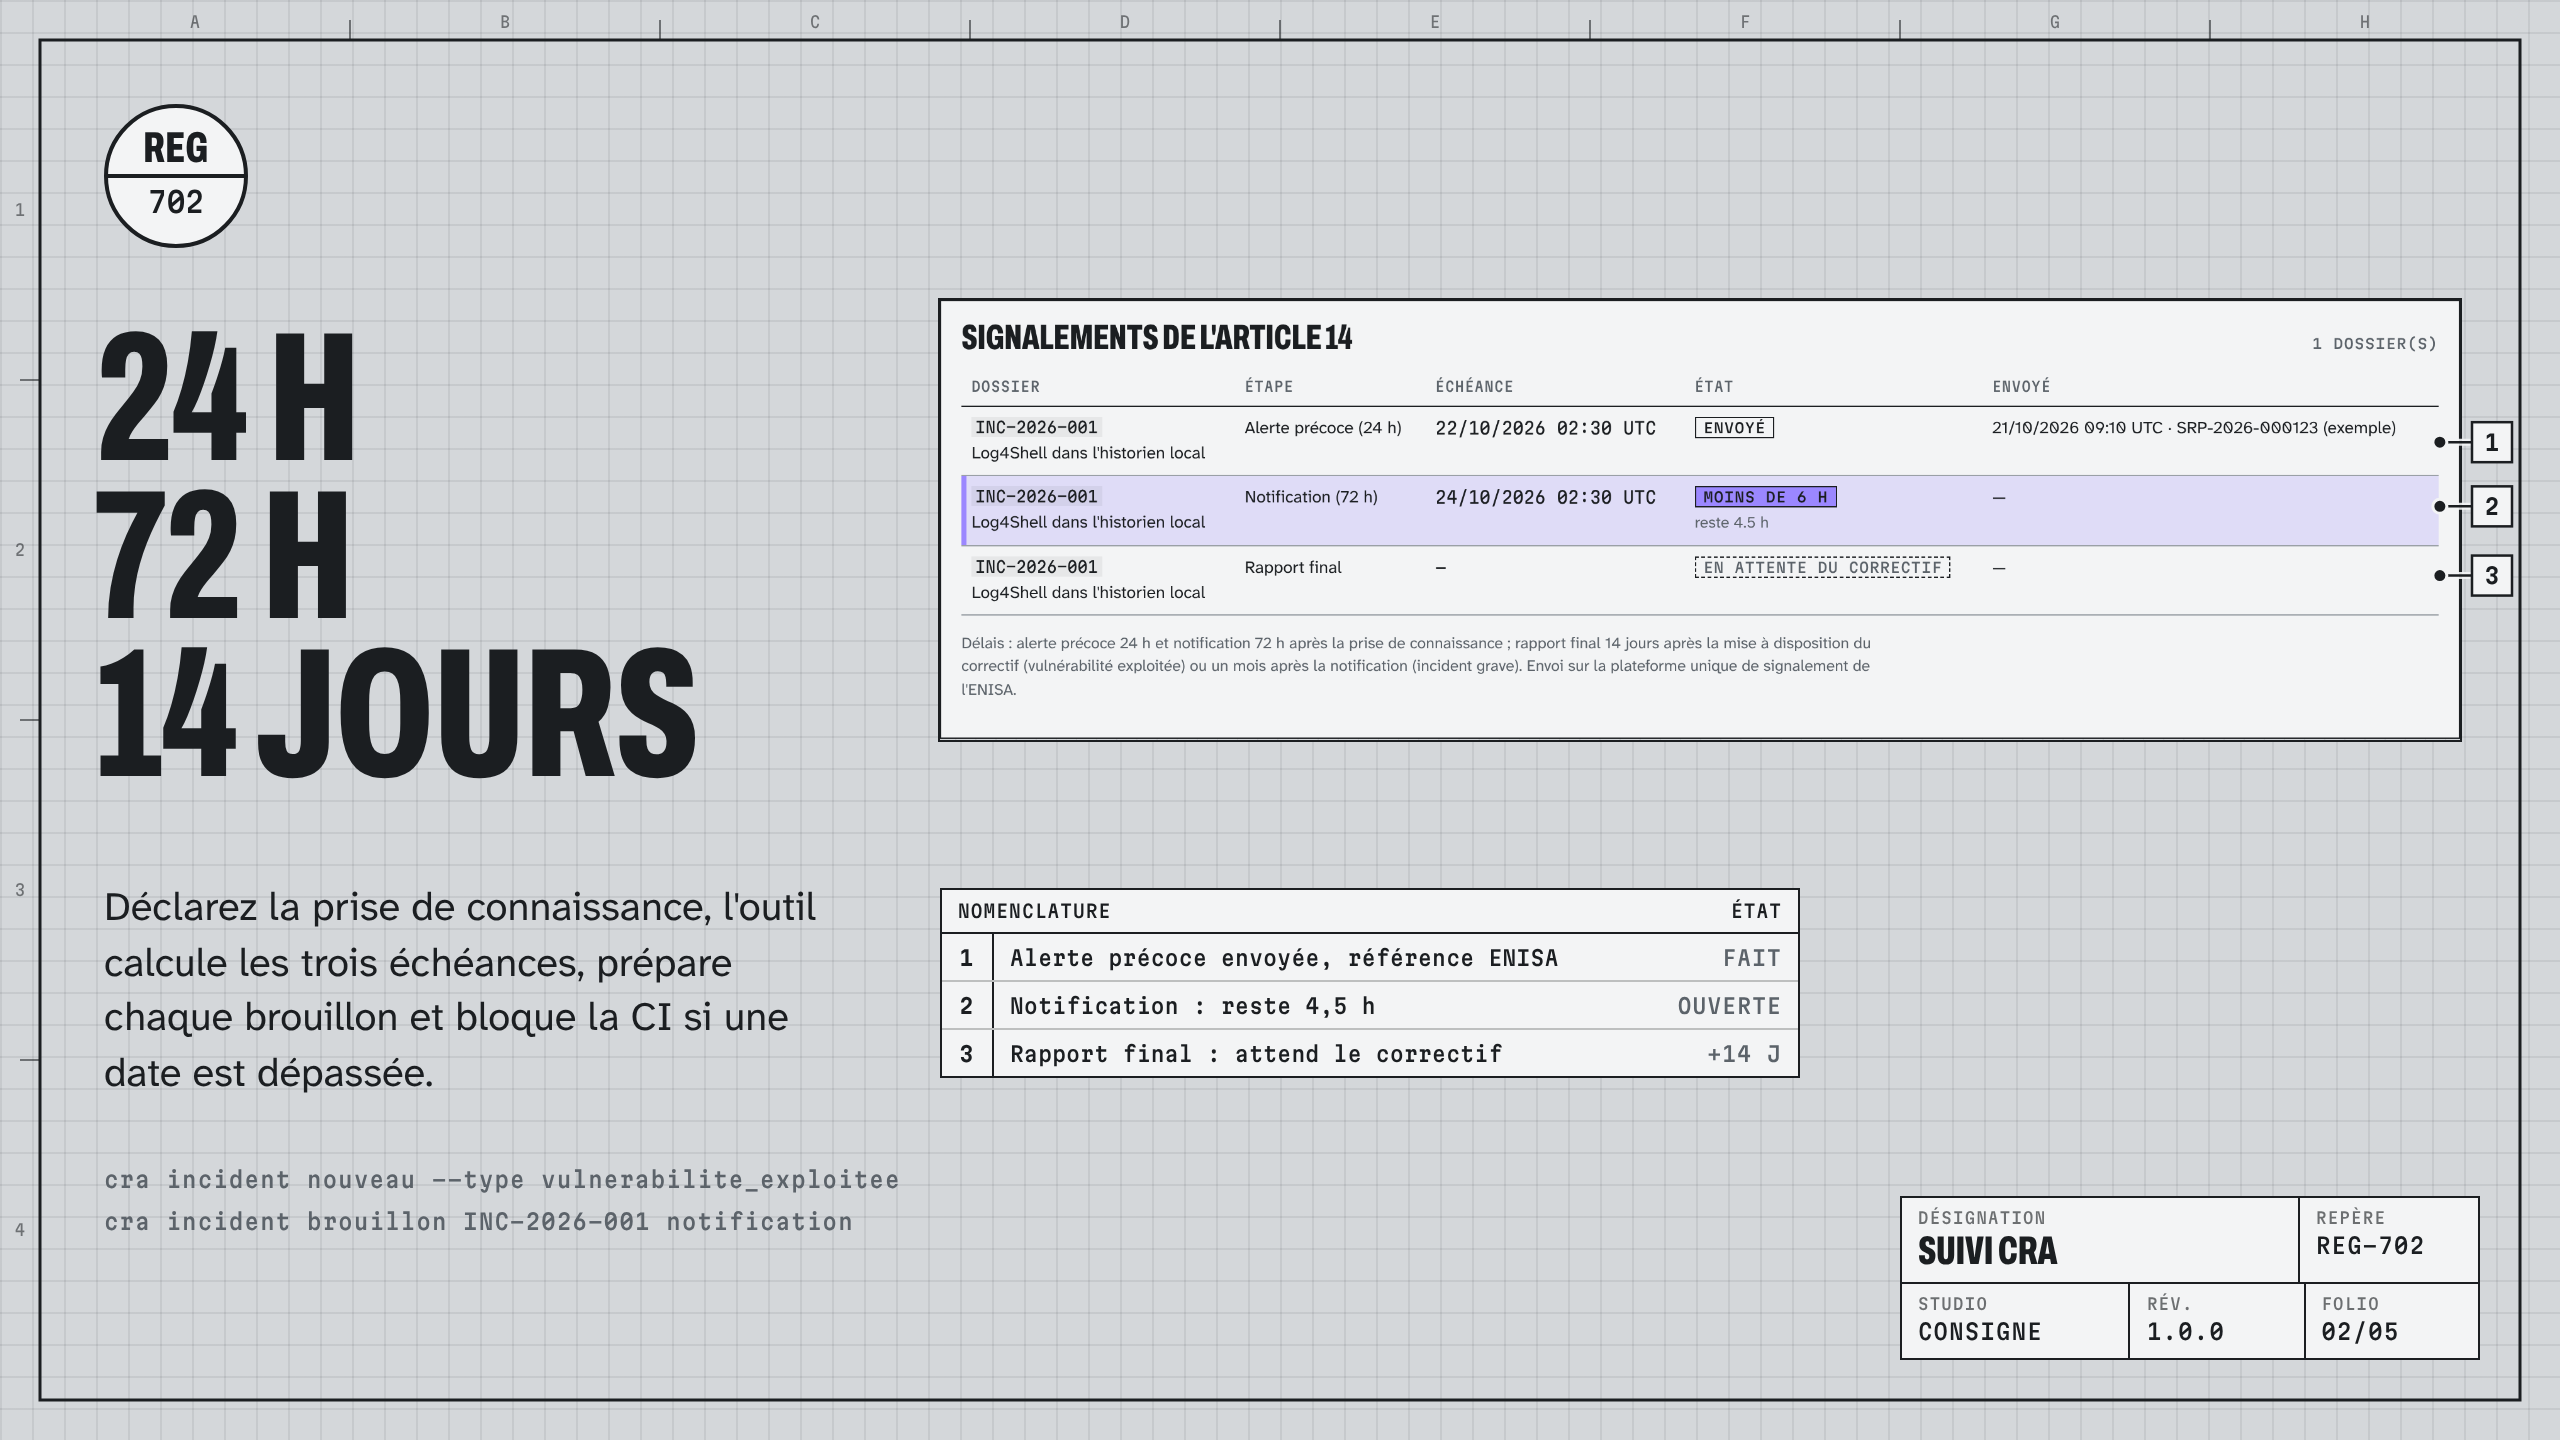
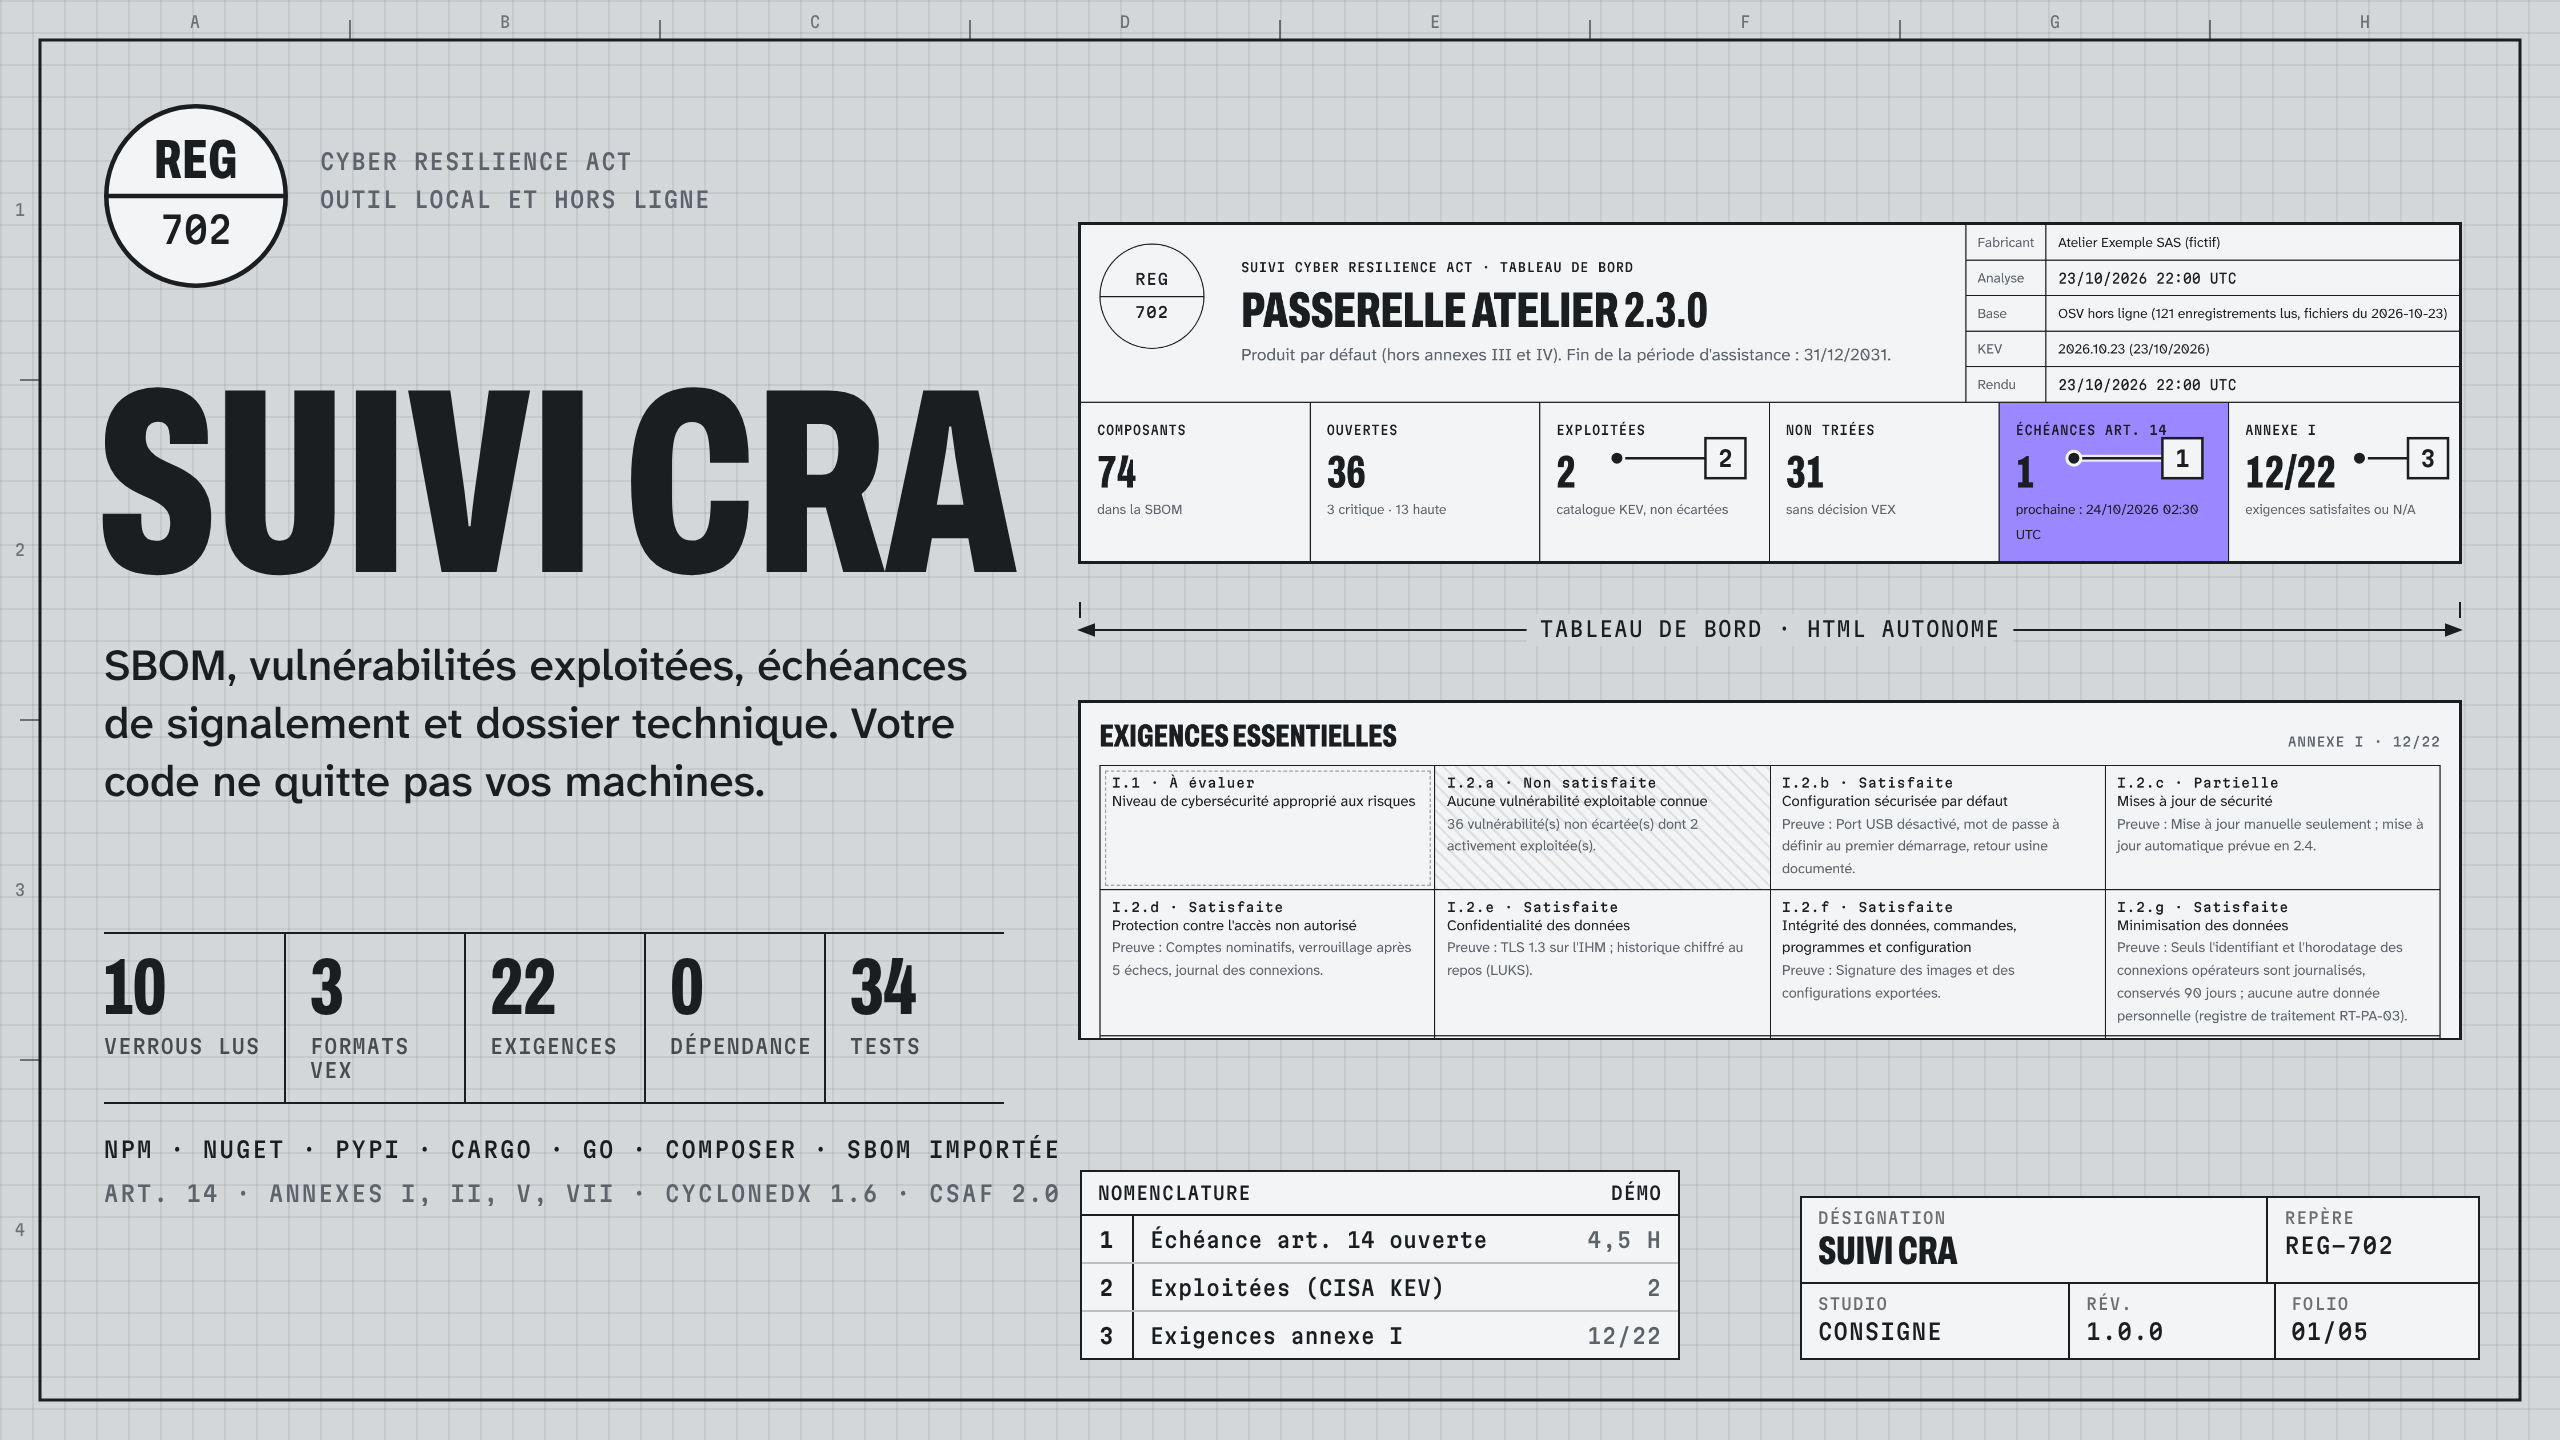
- Signalements de l'article 14 : déclarez la prise de connaissance, l'outil calcule les échéances, prépare le brouillon de chaque envoi et garde la référence de dépôt. Alerte en cas d'échéance proche ou dépassée.
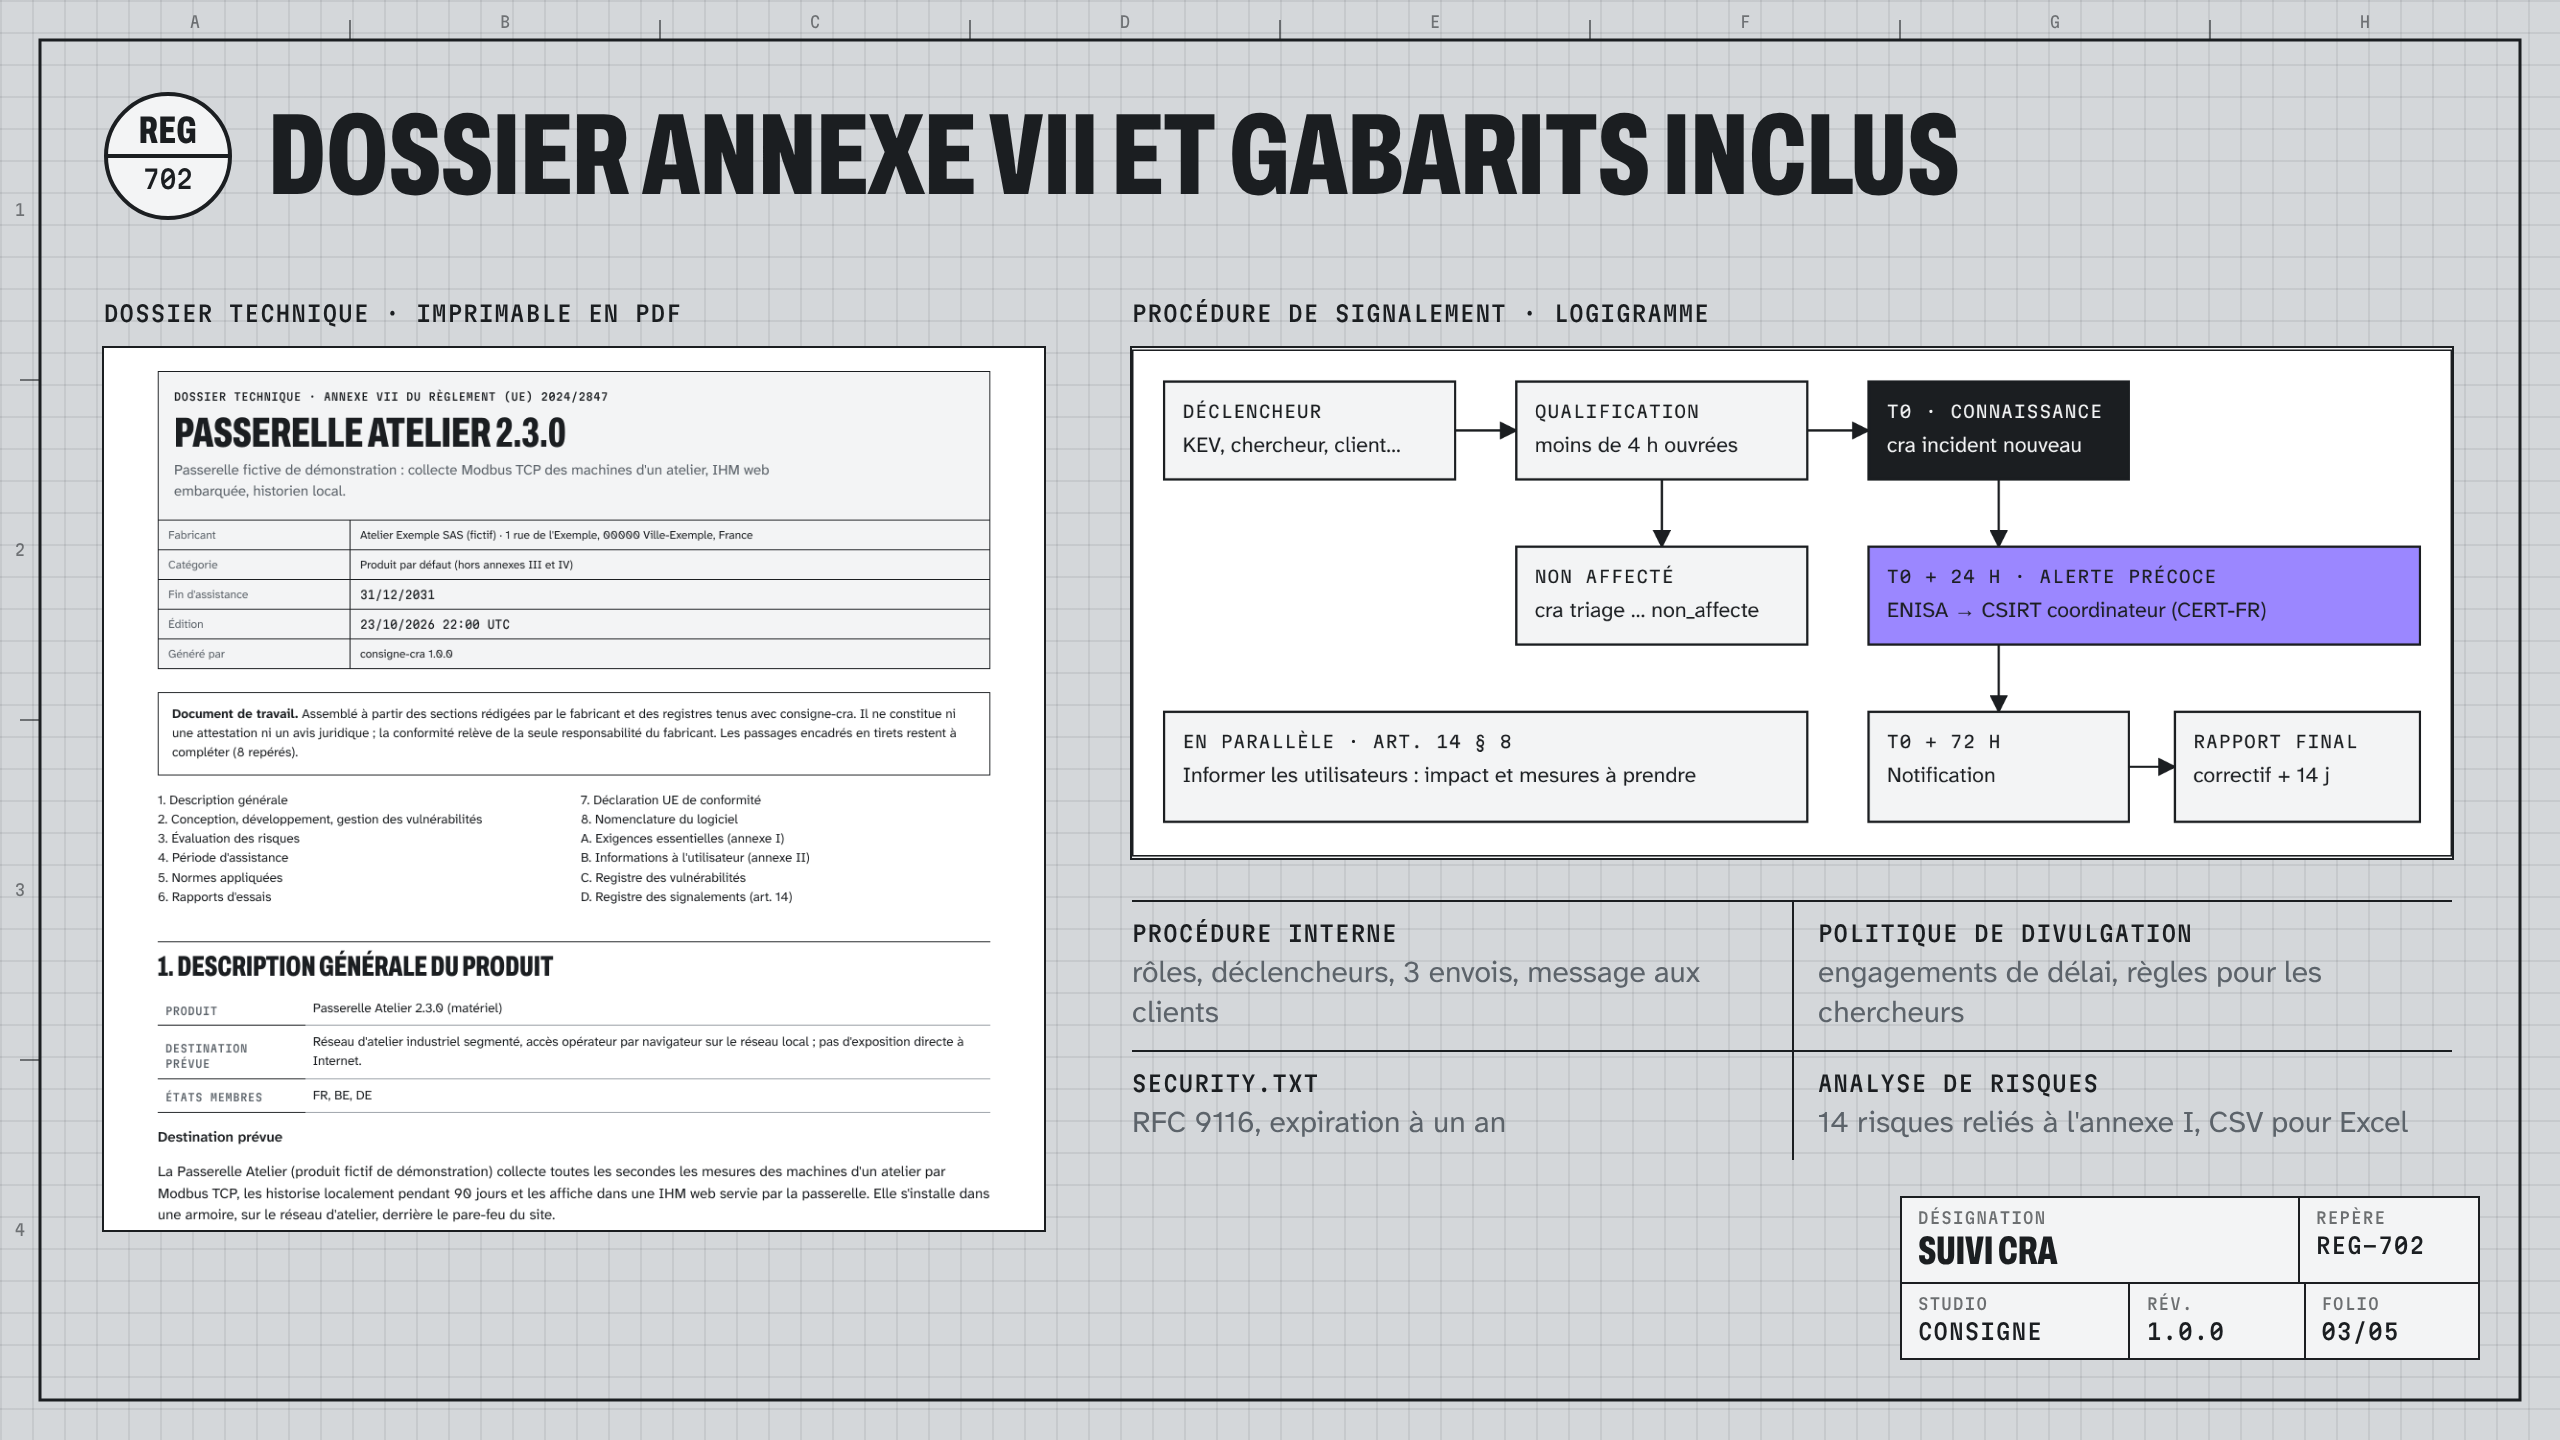
- Dossier technique de l'annexe VII imprimable en PDF, grille des 22 exigences de l'annexe I avec leurs preuves, information de l'utilisateur (annexe II) et projet de déclaration UE de conformité (annexe V). Ce qui manque est encadré et compté.
- Trois gabarits : procédure interne de signalement avec logigramme, politique de divulgation coordonnée avec
security.txt, analyse de risques reliée à l'annexe I (CSV pour Excel). - Garde-fou CI :
cra verifierrenvoie un code d'erreur si une vulnérabilité exploitée n'est pas traitée ou si une échéance est dépassée. Exemples GitHub Actions, GitLab CI et Jenkins. - Démonstration hors ligne sur un produit fictif avec de vraies données OSV et KEV : 74 composants, 37 vulnérabilités, dont Log4Shell signalée comme exploitée.
- Documentation en français : démarrage, intégration continue, réseau isolé, signalements, dossier, FAQ et problèmes courants.
Ce que consigne-cra ne fait pas
- Il ne rend pas votre produit conforme : il organise vos preuves. Ce n'est ni un avis juridique, ni une évaluation de conformité ; la déclaration UE reste signée par le fabricant, avec un organisme notifié si le produit l'exige.
- Il ne dépose pas les signalements à votre place sur la plateforme de l'ENISA : il prépare le texte et suit les délais.
- Il n'analyse pas le binaire d'un micrologiciel : importez la SBOM produite par votre outil de build.
Licence
Solo : un produit. Équipe : dix produits. Industrie : produits illimités dans votre organisation et ses filiales. Postes et environnements de CI illimités. Usage perpétuel des versions publiées pendant 12 mois ; renouvellement facultatif. Les documents produits vous appartiennent. Remboursement sous 14 jours si l'outil ne fonctionne pas comme décrit.
Accompagnement
Vous préférez qu'on prépare le dossier avec vous ? Forfaits à prix fixe, à distance et par écrit : Essentiel 2 900 € HT, Dossier 4 900 € HT. Écrivez à support@consignestudio.fr.
Support
support@consignestudio.fr. Réponse sous 2 jours ouvrés pour la licence Industrie, au mieux pour Solo et Équipe. Le support porte sur l'outil, pas sur l'interprétation juridique du règlement.
Transparence
Code écrit avec l'assistance d'un outil d'IA, relu et vérifié par 34 tests exécutés. Les exemples utilisent un produit et un fabricant fictifs ; les données de vulnérabilités proviennent d'OSV et du catalogue KEV de la CISA.
FAQ
Mon produit est-il concerné ? Le règlement vise les produits comportant des éléments numériques : logiciels installés, micrologiciels, équipements connectés. Un service purement en ligne relève en principe d'autres textes. L'outil ne tranche pas cette question ; consultez les pages CRA de l'ANSSI et de la DGE, ou un juriste.
Mon code est-il envoyé quelque part ? Non. En ligne, seuls les noms et versions de paquets partent vers api.osv.dev. Hors ligne, rien ne sort.
Que faut-il pour l'installer ? Node.js 20 ou plus récent, sous Windows, macOS ou Linux. Installation en une commande depuis l'archive fournie.
Et après 12 mois ? Vous gardez la version installée sans limite de durée. Le renouvellement donne les versions suivantes (formats de l'ENISA, normes harmonisées, nouveaux écosystèmes).
Quelle différence avec l'édition libre ? La libre fait la SBOM, le scan, le triage avec VEX et le garde-fou CI. La complète ajoute les signalements de l'article 14, le tableau de bord, le dossier technique, la grille de l'annexe I, la déclaration UE, les gabarits et la démonstration.